Neu im AngebotCyber & Information Security

Multi-Channel-Phishing: Angriffe über Kanäle hinweg

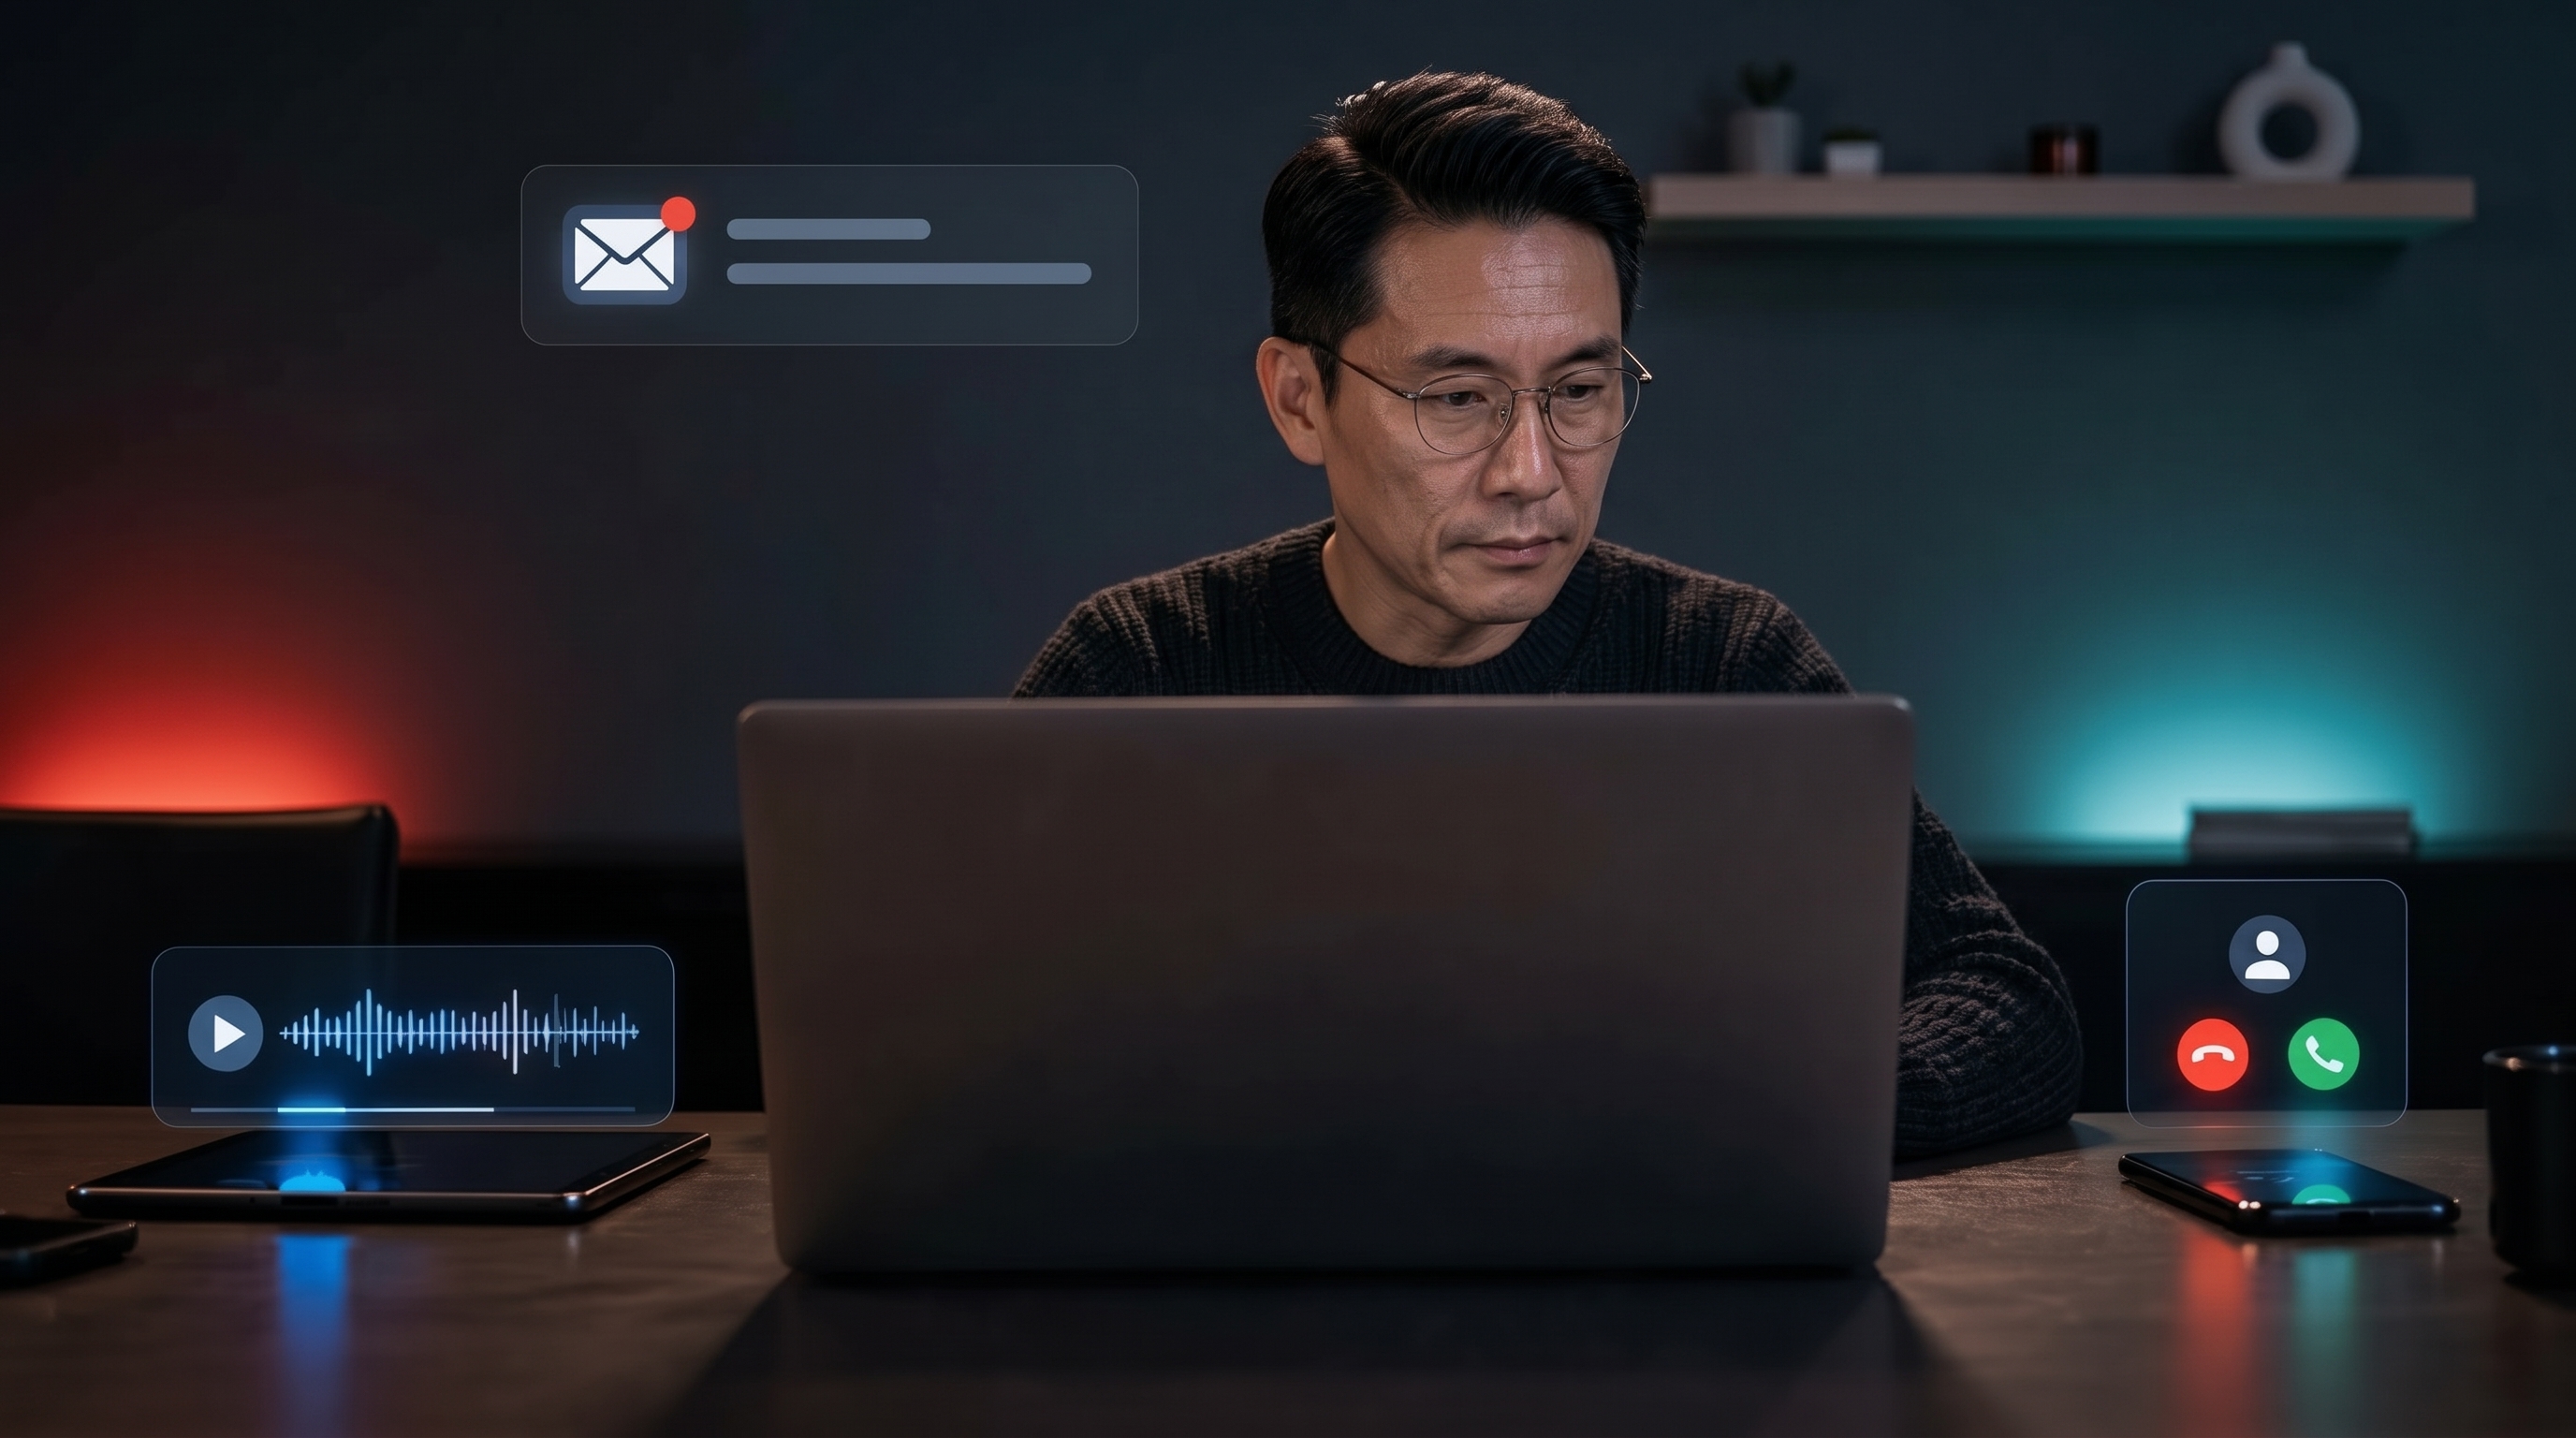
Gefälschte Rechnung per E-Mail, Anruf vom angeblichen IT-Support, SMS mit Bestätigungscode: Phishing-Angriffe laufen über mehrere Kanäle. In diesem E-Learning verfolgen Sie die Angriffskette Schritt für Schritt, entscheiden an Stopppunkten selbst und lernen, den Kanalwechsel als Warnsignal zu nutzen.
  • Sie erkennen den Kanalwechsel von E-Mail zu Anruf oder SMS als Warnsignal und stoppen die Angriffskette. 
  • Sie geben keine Codes oder Freigaben weiter und verifizieren jede Anfrage über einen unabhängigen Weg.
15 min Deutsch Für alle Mitarbeitenden

Sie können eine kostenlose Demo anfordern

In wenigen Schritten zur internen Online-Schulung

Erleben Sie sofortige Einsatzfähigkeit – kompatibel mit jedem Lernmanagementsystem (LMS) oder als Stand-alone-Lösung. Interaktiv, mit Zertifikat und nach Wunsch individuell für Ihre Branche.

1 Kurs auswählen (und anpassen)

Wählen Sie einen fertigen Kurs bei mybreev aus und passen Sie die Inhalte bei Bedarf gezielt an Ihre Branche an.

2 Technisch integrieren

Nahtlose Einbindung in Ihr LMS oder sofortiger Einsatz als Stand-alone-Lösung. Format: SCORM 1.2, xAPI, HTML5 und LTI.

3 Interaktiv schulen

Aktives Lernen durch integrierte Quizfragen und praxisnahe Übungen. Messbare Lernfortschritte in Echtzeit.

4 Zertifikat ausstellen

Automatische Zertifikatsvergabe nach erfolgreichem Abschluss. Dokumentierbar für Weiterbildung und Compliance.

Branchenübergreifend im Einsatz

Kursinhalte & Lernziele

Kapitel

Einstieg: Eine Rechnung, ein Klick

Sie frischen die wichtigsten Phishing-Merkmale kurz auf und steigen in das Fallbeispiel ein: Eine Mitarbeiterin aus dem Rechnungseingang erhält eine gefälschte Rechnung per E-Mail und klickt auf den Link.

Der Anruf vom angeblichen IT-Support

Kurz nach dem Klick meldet sich ein vermeintlicher IT-Support, warnt vor einem Sicherheitsvorfall und bittet um Fernzugriff und Zugangsdaten. Am ersten Stopppunkt entscheiden Sie, wie die Mitarbeiterin reagieren soll, und erfahren, warum Angreifende gezielt ans Telefon wechseln.

Die SMS mit dem Bestätigungscode

Eine SMS mit einem Anmeldecode trifft ein, und die Person am Telefon bittet darum, ihn vorzulesen. Am zweiten Stopppunkt geht es um Smishing und darum, was ein weitergegebener Code für das Konto bedeutet.

Die Kette erkennen: Kanalwechsel als Warnsignal

Sie sehen den gesamten Angriff im Rückblick und ordnen jede Station der Kette ein: E-Mail, Anruf, SMS. Dabei üben Sie, wie eine unabhängige Verifizierung über bekannte Kontaktdaten die Kette an jeder Stelle unterbricht.

Abschluss: Richtig reagieren und melden

Sie lernen den Melde- und Reaktionsweg nach einem Klick oder einem verdächtigen Anruf kennen und schließen mit fünf bewerteten Quizfragen ab.

Lernziele

  • Sie erkennen den Wechsel von E-Mail zu Telefon oder SMS innerhalb einer Anfrage als Warnsignal für einen Angriff.
  • Sie durchschauen gefälschte Support-Anrufe und lehnen Fernzugriff und Zugangsdaten am Telefon konsequent ab.
  • Sie geben Bestätigungscodes aus SMS oder Apps niemals weiter, auch nicht auf Nachfrage vermeintlich bekannter Stellen.
  • Sie prüfen verdächtige Anfragen über einen zweiten, selbst gewählten Kanal und über bekannte Kontaktdaten.
  • Sie melden einen Klick oder einen verdächtigen Anruf sofort über den festgelegten Weg und begrenzen so den Schaden.

Fragen zu E-Learning, LMS und Zertifizierung

Zertifikat & Compliance

Ja. Nach erfolgreichem Abschlusstest wird ein digitales Teilnahmezertifikat ausgestellt – geeignet für interne Dokumentation und Compliance-Nachweise.

Zielgruppe & Ablauf

Der Kurs ist für alle Mitarbeitenden geeignet, die E-Mails, Anrufe oder Nachrichten von außen erhalten. Grundkenntnisse zu Phishing sind empfehlenswert, zum Beispiel aus dem Phishing-Grundlagenkurs, aber keine Voraussetzung. Das erste Kapitel frischt die wichtigsten Merkmale kurz auf.
Das E-Learning läuft als interaktives Fallbeispiel ab, das Sie in etwa 15 Minuten am Computer, Tablet oder Smartphone absolvieren. Sie begleiten eine Mitarbeiterin durch E-Mail, Anruf und SMS und entscheiden an zwei Stopppunkten selbst, wie es weitergeht. Fünf bewertete Quizfragen sichern den Lernerfolg.

Integration & Anpassungen

Ja. Der Kurs ist als SCORM 1.2, SCORM 2004, xAPI oder LTI verfügbar und lässt sich nahtlos in gängige Lernmanagementsysteme integrieren.
Ja. Corporate Branding (Logo, Farben, CI) sowie interne Inhalte wie Ansprechpartner, Richtlinien oder Prozesshinweise können integriert werden.

Updates, Demo, Lizenzierung

Ja. Für technische Prüfungen stellen wir ein Demo-SCORM oder einen zeitlich begrenzten Testzugang (ca. 14 Tage) zur Verfügung.

Inhalt & Relevanz

Multi-Channel-Phishing ist ein Angriff, der nicht bei einer E-Mail endet, sondern über Telefon, SMS oder Chat weitergeführt wird. Typisch ist der Rückruf beim angeblichen Support, auch Callback-Phishing oder Rückruf-Phishing genannt, oder eine SMS mit einem Bestätigungscode. Jeder Kanal wirkt für sich harmlos, erst die Kette führt zum Zugriff auf Konten oder Systeme.
Diesen Kurs unterscheidet vom Phishing-Grundlagenkurs der Blick auf die gesamte Angriffskette statt auf die einzelne Nachricht. Der Grundlagenkurs zeigt, woran Sie eine Phishing-Mail erkennen. Hier verfolgen Sie, wie Angreifende nach dem Klick den Kanal wechseln, und lernen, den Angriff auch dann noch zu stoppen, wenn der erste Schritt bereits passiert ist.

Lizenzierung, Updates, Demo

Die Schulung ist als Einzelmodul, Kursbundle oder im Abo-Modell verfügbar. Die Lizenzierung erfolgt unternehmensbezogen, in der Regel mit Mindestlaufzeit von einem Jahr.

Sofort einsetzbare Lerninhalte

Über 150 fertige Kurse kuratiert in Themenbereichen, die Unternehmen heute bewegen. Jedes Regal ist ein Bereich, den wir gemeinsam mit Partnern weiter ausbauen können.

Zum Lernkiosk
Kontakt

Wir sprechen über Ihr Wissen oder Ihr Lernprojekt!